Mutualiser le coût de l’IA d’entreprise : gouvernance budgétaire et couche centrale multi-fournisseurs
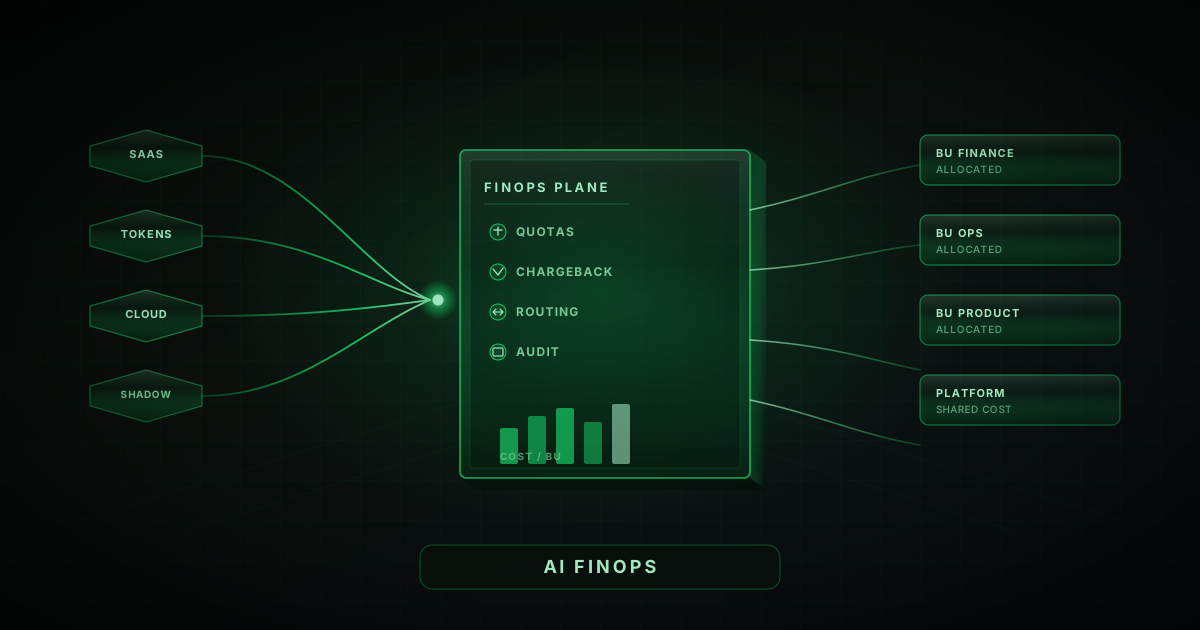
Factures SaaS, tokens API, clouds métiers et shadow AI : sans couche centrale, le budget IA reste une addition de contrats. AI for leaders recentre quotas, chargeback et audit.
Fragmentation des factures d'IA : nouveaux enjeux de traçabilité et de pilotage financier
Le coût de l’IA d’entreprise se pilote en rapprochant les contrats par siège, la consommation aux tokens et les frais d’exploitation, puis en rapportant le total aux usages réellement acceptés. Sans périmètre commun, les licences, factures cloud, comptes API de PoC et assistants hors catalogue forment une addition difficile à attribuer ou comparer. Une couche de mesure centrale permet de suivre cette dépense par équipe et d’agir avant la clôture.
Pour chiffrer concrètement le point mort entre sièges et consommation, lire licences IA ou tokens : calculer le TCO. Pour comparer des modèles au-delà de leur tarif affiché, voir choisir un modèle IA par le coût d’une réponse acceptée. Ces guides opérationnels complètent le cadrage budgétaire de cet article.
Ce n’est pas un simple problème d’achats. C’est un défaut de contrôle budgétaire de l’IA : pas de mutualisation structurée, pas de chargeback fiable, pas de mesure homogène des coûts et de l’empreinte à périmètre comparable. Les métiers avancent au rythme des usages, les dépenses se fragmentent et la facture s’agrège en silence. Lorsque la gouvernance intervient, elle ne pilote plus la trajectoire : elle tente de la reconstituer.
Du contrat éclaté au coût mutualisé
Un point de passage unique pour mesurer, plafonner et répartir la consommation IA, sans interdire l’innovation métier.
Pourquoi l’éparpillement casse la gouvernance budgétaire
Sans couche centrale, chaque équipe négocie « son » modèle, « sa » licence et « son » endpoint. Les licences SaaS se cumulent aux appels API facturés au token, aux GPU de clouds métiers et au shadow AI (comptes personnels, plugins non inventoriés). Le FinOps Foundation décrit depuis longtemps ce que les DAF connaissent déjà côté infrastructure : on ne peut pas optimiser ce que l’on ne voit pas, et on ne peut pas mutualiser ce qui n’a pas de compteur commun.
Le même angle mort existe côté IA. Aucun référentiel de chargeback commun ne permet aujourd’hui à la DSI, à la Finance et aux BU de parler des coûts sur une même base. Les choix technologiques ne sont pas davantage comparés à périmètre équivalent : modèle premium ou modèle plus léger, même usage, même niveau de service, mais aucun coût de référence réellement comparable. Sans mécanisme de suivi en cours de mois, une dérive n’est détectée qu’une fois la dépense engagée.
Le budget IA cesse alors d’être un portefeuille piloté et devient une accumulation de contrats, de consommations et d’exceptions.
Une constellation d’outils hors catalogue ne complique pas seulement la lecture du P&L : elle fragilise aussi la capacité de l’entreprise à documenter ses usages, ses contrôles et ses responsabilités au regard de l’AI Act. Plus les dépenses sont dispersées, plus les éléments de conformité sont difficiles à consolider. En matière d’IA, opacité financière et opacité du risque progressent souvent de concert.
Parse error on line 6:
...einte]Costs --> AI for leaders[Couche A
----------------------^
Expecting 'SEMI', 'NEWLINE', 'EOF', 'AMP', 'START_LINK', 'LINK', 'LINK_ID', got 'NODE_STRING'
AI for leaders comme plan de contrôle FinOps de l’IA
Une couche centrale multi-fournisseurs change la logique de pilotage. Applications, agents et flux RAG s’appuient sur une interface interne stable, tandis que le routage arbitre en temps réel entre les modèles selon des règles explicites : coût, performance, latence ou résidence des données.
Les quotas permettent ensuite d’encadrer la consommation par équipe et par environnement, avant que la dérive ne se transforme en dépassement budgétaire. Les journaux de consommation apportent enfin la traçabilité nécessaire au chargeback : qui consomme, quoi, pour quel projet, dans quel volume et à quel coût.
L’enjeu n’est donc plus seulement de centraliser l’accès aux modèles, mais c’est de transformer une consommation diffuse en un portefeuille observable, contrôlable et imputable.
Ce n’est pas un proxy comptable collé après coup. C’est le même réflexe que pour un AI Gateway : un point de passage où s’accrochent authentification, politiques, budgets et éléments de conformité. AI for leaders prolonge ce plan de contrôle vers la lecture financière et opérationnelle que le CODIR attend.
Quotas. Des limites explicites avant la facture surprise, avec des alertes exploitables par la DSI et la Finance.
Chargeback. Une répartition crédible par BU ou centre de coût, sur une base mesurée et non sur une clé d’allocation inventée en fin d’année.
Routage multi-modèles. Le métier conserve une API stable ; la plateforme décide Claude, GPT, modèle européen ou on-prem selon la politique. Changer de fournisseur devient un changement de route, et non un projet de six mois.
Audit. Un journal unique, corrélable avec la session, le ticket ou le projet, prêt pour le comité et pour le contrôle interne.
Pilotage CODIR, pas tableau vendeur
Un budget IA lisible, des plafonds par BU, et la capacité de basculer de fournisseur sans réécrire les métiers.
Ce que le CODIR doit pouvoir décider
Le message à porter au comité de direction est simple : il faut passer d’une accumulation de contrats IA à un portefeuille mutualisé, pilotable et auditable. Concrètement, cela repose sur trois capacités clés :
D’abord, une gouvernance budgétaire partagée. Le DAF et le CTO voient la même consommation, les mêmes plafonds et les mêmes écarts. Les BU reçoivent un chargeback qu’elles peuvent contester sur des faits, et non sur une clé opaque. Les pratiques FinOps cloud (visibilité, allocation, optimisation) s’appliquent enfin au trafic LLM, comme le rappellent les cadres de gouvernance continue du NIST AI RMF.
Ensuite, un lien entre FinOps et green IT. Mesurer le coût par requête ou par cas d’usage ouvre aussi la porte à une lecture d’empreinte : modèles plus légers lorsque la tâche le permet, traitements par lots hors pic, évitement des appels redondants. Sans compteur commun, le « green AI » reste une intention ; avec une couche centrale, il devient un levier de politique, au même titre que le budget.
Enfin, l’indépendance fournisseur sans frein à l’innovation. Le lock-in mono-éditeur n’est pas seulement commercial : il est technique dès que chaque produit intègre un SDK unique. Une couche indépendante des fournisseurs laisse les métiers expérimenter, tout en conservant le levier de bascule et de dual-run. C’est cohérent avec une couche d’IA de confiance : même périmètre, mêmes éléments de conformité, mêmes capacités de contrôle.
Mutualiser n’est pas centraliser pour ralentir
La crainte la plus fréquente est que la mutualisation ralentisse les métiers et compromette leur agilité. Bien conçue, une plateforme multi-fournisseurs produit l’effet inverse.
Les équipes disposent d’un accès plus simple aux modèles, via une API interne et des politiques réutilisables, avec une visibilité directe sur leurs consommations : la DSI retrouve un levier de contrôle opérationnel, la Finance dispose enfin d’une trajectoire de coûts consolidée, le RSSI bénéficie de traces exploitables pour documenter les contrôles et les usages.
La mutualisation ne retire donc pas de liberté aux métiers : elle élimine surtout la duplication. Ainsi, l’entreprise cesse de négocier et de piloter vingt contrats pour une même capacité technologique, et commence à gérer un service IA commun.
AI for leaders ne cherche pas à imposer un modèle d’hébergement ou à exclure les fournisseurs cloud, européens ou on-premise. Elle les inscrit dans un cadre d’entreprise unique, avec des règles, des responsabilités et une lecture consolidée des coûts.
Le catalogue peut continuer à s’élargir sans que la complexité de gouvernance ne croisse au même rythme. C’est le passage d’une succession d’exceptions à un véritable service du SI : gouverné, mesurable et imputable, avec un P&L enfin lisible.
Conclusion
Les dépenses IA fragmentées entre SaaS, consommation de tokens, clouds métiers et usages hors catalogue, rendent le budget difficile à consolider, le chargeback perd en fiabilité et le coût réel de l’IA reste partiellement invisible.
Sans couche de contrôle centrale, l’entreprise ne dispose ni d’une véritable mutualisation, ni d’une mesure comparable des coûts et de l’empreinte, ni d’un levier structurel pour limiter la dépendance à un fournisseur unique.
AI for leaders apporte ce plan de contrôle : quotas, routage multi-modèles, chargeback et audit pour permettre au CODIR de piloter un coût IA consolidé, traçable et maîtrisé, plutôt que de subir une addition de contrats et de consommations dispersées.
Pour comparer des modèles par coût et qualité sur une tâche définie, lire le protocole de coût par réponse acceptée ; pour construire un point mort entre facturation par siège et à l’usage, voir le calcul de TCO licences ou tokens. Pour le cœur technique du passage unique, Pourquoi un AI Gateway devient le cœur du SI IA. Pour le cadre plateforme, AI for leaders comme couche d’IA de confiance. Pour le volet conformité réglementaire, AI Act européen : conformité concrète.
À lire ensuite
AI for leaders comme couche d'IA de confiance dans le SI
Shadow AI, fuites de prompts, outils hors gouvernance : le vrai risque n'est pas le modèle, c'est l'absence de couche contrôlée dans le système d'information.
Par Florian Gabon · 11 septembre 2026
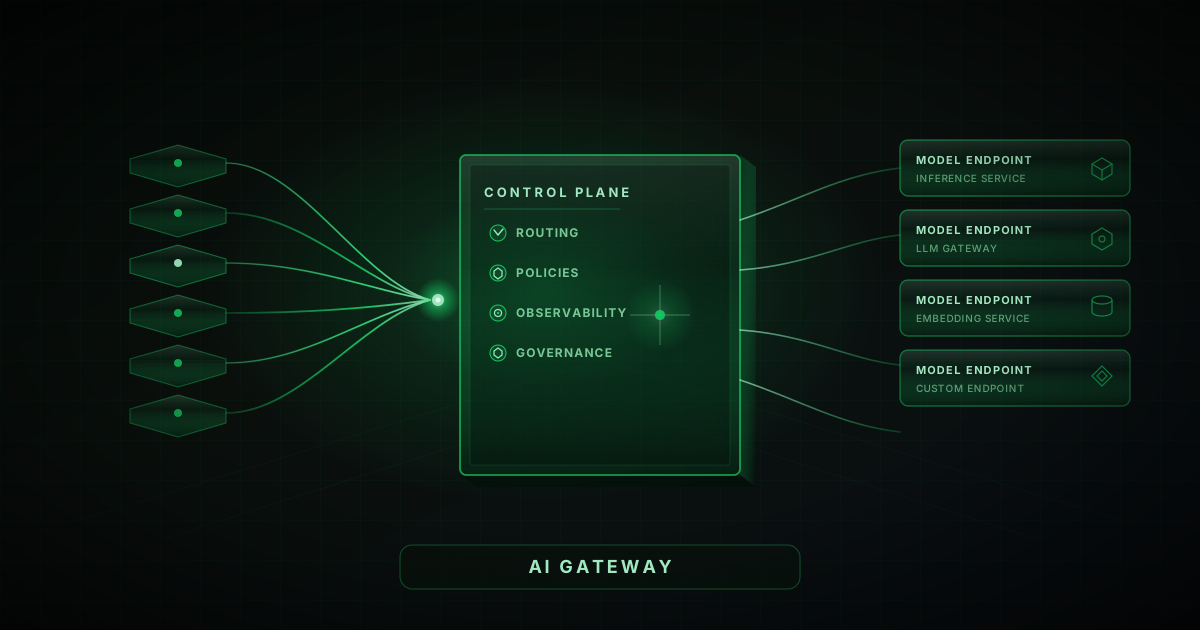
Pourquoi un AI Gateway devient le cœur du SI IA
Quand les modèles et les outils se multiplient, sans point de passage unique le Shadow AI se déplace vers les LLM. Un AI Gateway recentre auth, quotas, routing et audit.
Par Florian Gabon · 21 septembre 2026
AI Act européen : conformité concrète pour l'entreprise
Classification, obligations, checklist. Ce que l'AI Act change vraiment une fois l'IA en production.
Par Florian Gabon · 4 août 2026