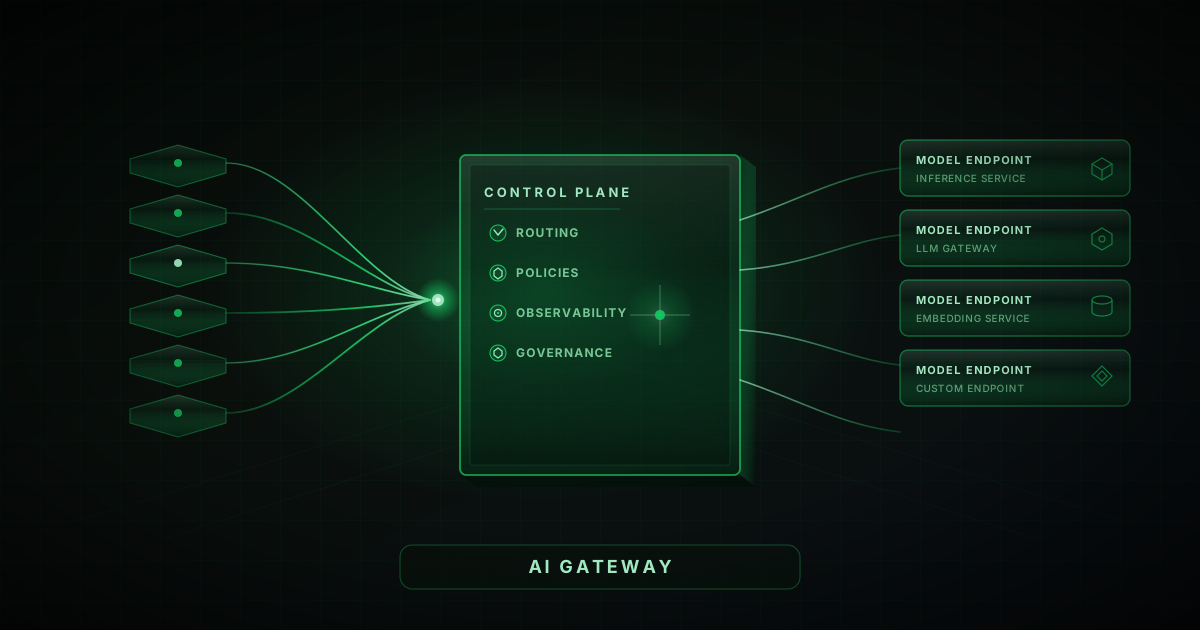
Pourquoi un AI Gateway devient le cœur du SI IA
Quand les modèles et les outils se multiplient, sans point de passage unique le Shadow AI se déplace vers les LLM. Un AI Gateway recentre auth, quotas, routing et audit.
Le Shadow AI ne s'arrête plus aux chatbots : Il commence aux clés API.
Une équipe branche Claude, une autre appelle GPT en direct, un PoC RAG pointe encore vers un endpoint « temporaire » avec une clé dans un fichier .env: Personne n'a voulu contourner la DSI. Pourtant, six mois plus tard, personne ne sait quels modèles tournent, avec quel budget, sur quelles données, ni comment couper un fournisseur sans casser trois métiers.
Côté outils et connecteurs, on a déjà ce débat avec MCP et le catalogue gouverné (MCP en entreprise sans Shadow AI). Côté modèles, le même vide existe : sans point de passage unique, chaque application réinvente l'auth, les timeouts, le choix du modèle et les logs. C'est du Shadow AI, version LLM.
Un AI Gateway est ce point de passage, ce n'est pas un proxy jetable pour « faire joli ». Mais c'est le plan de contrôle du SI IA : auth, quotas, routing multi-modèles, politiques, audit. Une pièce du layer d'IA de confiance, pas un gadget d'intégration.
Un seul point de passage
Apps, agents, RAG et batch passent par la même porte : mêmes règles, mêmes logs, même levier pour couper ou basculer.
Pourquoi la multiplication des modèles casse le SI
Le catalogue de modèles d'entreprise n'est plus un seul fournisseur. On mélange cloud, modèles européens, modèles on-prem, petites spécialités pour le code ou le document. Chaque produit métier veut « son » meilleur modèle du moment. Sans gateway, cette diversité se paie en dette : SDK différents, clés dispersées, facturation opaque, impossibilité de comparer coûts et qualité à périmètre égal.
Ainsi, le gateway recentre le trafic où l'application parle à une API stable. Derrière, le routing choisit Claude, GPT ou un modèle local selon politique, charge, coût ou résidence des données. Changer de fournisseur devient un changement de route, pas une réécriture métier. C'est la même logique qu'un API gateway classique, appliquée aux LLM : un contrat vers l'amont, une liberté de manœuvre vers l'aval.
Ce que centralise vraiment un AI Gateway
Identité et accès. Qui peut appeler quel modèle, pour quel projet, avec quels scopes, sans clés partagées dans les repos.
Quotas et budgets. Limites par équipe, par application, par environnement, pour qu'un dépassement se voie avant la facture surprise.
Routing. Politiques explicites : modèle par défaut, fallback, A/B, contraintes de résidence, bascule d'urgence.
Audit. Un journal unique : qui a demandé quoi, à quel modèle, avec quel token count, quel statut, corrélable avec la session agent ou l'ID de ticket.
Sans ça, chaque équipe « gouverne » dans son coin. Avec ça, la DSI et le CTO ont un endroit pour restreindre, couper, ou exiger un modèle souverain sans chasser les clés dans Slack.
Indépendance fournisseur
Les métiers gardent une API stable. Le routing décide Claude, GPT ou on-prem. Le cutover n'est plus un projet de six mois.
Indépendance fournisseur n'est pas un slogan
Les fournisseurs font évoluer vos contrats LLM ainsi que leurs prix au détriment de votre stratégie mettant en péril vos exigences de souveraineté (pourquoi l'IA souveraine compte). Si chaque application embed le SDK d'un seul cloud, le lock-in est technique autant que commercial.
Le gateway doit être présent dans votre SI afin d'inverser la dépendance pour que les produits consomment « le service LLM de l'entreprise » sans risque pour votre confidentialité. Derrière, la plateforme peut basculer, dual-run, ou réserver certains workloads à l'on-prem, ce n'est pas anti-cloud : c'est du contrôle de plan, comme pour le réseau ou l'identité. Les automatisations type n8n restent utiles pour l'orchestration métier (n8n vs AI for leaders) ; le gateway, lui, gouverne l'accès aux modèles.
Observabilité et gouvernance : un journal, un budget, un interrupteur
Un comité de risques ne veut pas vingt dashboards fournisseurs. Il veut savoir la consommation, les erreurs, les pics, et pouvoir dire « on coupe ce modèle pour cette app » sans ticket chez trois vendors.
C'est aussi là que le gateway rejoint le cadre de confiance AI for leaders : mêmes exigences d'audit, de périmètre et de preuve que pour les outils MCP. Les référentiels comme le NIST AI RMF insistent sur inventaire, mesure et contrôle. Un AI Gateway donne un point d'accroche technique pour tenir cette boucle sur le trafic LLM, au même titre que MCP côté outils.
Lien AI for leaders : pièce du layer, pas proxy jetable
Un reverse proxy devant OpenAI n'est pas une stratégie. Un AI Gateway digne du SI porte politiques, identité, budgets et preuves. Dans AI for leaders, il s'inscrit dans la couche d'IA de confiance : le même réflexe que pour le catalogue d'outils, appliqué aux modèles. Les agents et workflows (agents IA en entreprise) consomment alors un service interne maîtrisé, pas une mosaïque de endpoints.
Conclusion
La multiplication des modèles sans point de passage unique recrée du Shadow AI, cette fois côté LLM. Un AI Gateway recentre auth, quotas, routing et audit, permet de basculer de fournisseur sans réécrire les métiers, et donne à la DSI un interrupteur réel. Ce n'est pas un détail d'infra : c'est le cœur du SI IA, une brique du layer de confiance.
Pour le volet outils et Shadow AI, relire MCP en entreprise. Pour le cadre plateforme, AI for leaders comme couche d'IA de confiance.
À lire ensuite
MCP en entreprise : brancher les agents sur le SI sans Shadow AI
Un contrat outil standard, une identité réelle, un catalogue gouverné : comment MCP permet de connecter les agents au SI sans ouvrir la porte au Shadow AI.
Par Florian Gabon · 16 septembre 2026
AI for leaders comme couche d'IA de confiance dans le SI
Shadow AI, fuites de prompts, outils hors gouvernance : le vrai risque n'est pas le modèle, c'est l'absence de couche contrôlée dans le système d'information.
Par Florian Gabon · 11 septembre 2026
n8n vs AI for leaders : automatisation vs agents IA
Deux approches complémentaires. Pas interchangeables dès qu'il faut gouverner l'IA en entreprise.
Par Florian Gabon · 9 juillet 2026