Pourquoi l'IA souveraine compte en entreprise
Le chatbot ne suffit plus. Il faut une plateforme où les données restent sous contrôle.
Le problème n'est pas le modèle
La majorité des POC IA n'échouent pas sur la qualité du modèle. Ils échouent parce que personne ne sait où passent les données une fois la conversation envoyée à un SaaS externe. Prompts, pièces jointes, extraits de GED, tickets clients : tout quitte le périmètre sans journal d'audit exploitable par la conformité ni par le support N2.
En finance, en santé, dans le secteur public, cette opacité bloque le passage en production. Le débat n'est plus « quel LLM est le meilleur ? » mais « quel contrôle opérationnel reste-t-il une fois l'agent branché sur le SI ? » C'est la même question de maîtrise que portent le RGPD et le cadre européen de l'AI Act. L'IA souveraine répond d'abord à cette contrainte. Les performances se mesurent ensuite sur votre corpus, avec vos politiques.
Souveraineté = contrôle opérationnel
Hébergement, périmètre réseau, choix des modèles, traçabilité des requêtes. Pas un argument marketing.
Ce que « souverain » doit concrètement couvrir
La souveraineté n'est pas un badge cloud ni une clause marketing. C'est un périmètre opérable : où tournent les modèles, où vivent les embeddings et les caches de contexte, qui lit les prompts et les réponses, et comment un auditeur reconstruit une décision six mois plus tard. Sans ces points, le dossier d'homologation revient à chaque sprint.
En pratique, les DSI qui passent l'IA en production fixent trois décisions avant le premier agent :
- Résidence: régions et opérateurs autorisés pour modèles, index vectoriels, rétention des logs et backups. Les embeddings sont des données dérivées : ils héritent souvent du niveau de sensibilité des documents sources.
- Identité: réutilisation de l'IAM existant (SSO, groupes, rôles métier), pas un second annuaire parallèle que personne ne synchronise. L'agent doit voir ce que l'utilisateur peut déjà consulter, ni plus, ni moins.
- Traçabilité: qui a demandé quoi, sur quelles sources, avec quels outils appelés, quelle réponse, quel refus de politique. Exportable pour audit, incident, ou demande d'accès.
À ces trois axes s'ajoutent le contrôle d'egress (quels domaines le cluster peut joindre), la gestion des secrets dans le KMS interne, et un mode dégradé documenté lorsque le modèle primaire ou un connecteur critique est indisponible.
Architecture typique d'une plateforme souveraine
La passerelle centralise l'authentification, le routage vers les modèles et l'accès aux sources de données. Les équipes IT gardent une vue unifiée des flux : budgets tokens par équipe, latence p95, erreurs d'outils, refus de politique. Les métiers consomment une interface ; la plateforme porte la gouvernance.
Ce découpage évite le piège classique : brancher un copilot SaaS sur SharePoint « pour démarrer vite », puis découvrir que embeddings et logs sortent du cadre contractuel. Une passerelle souveraine inverse l'ordre : le contrôle d'abord, les connecteurs ensuite. RAG et agents se déploient ensuite sur le même socle. Les incidents fréquents (comptes trop larges, index mixtes, fallback hors zone) deviennent visibles, donc corrigeables.
Ce que ça change pour les équipes
Pour la DSI, le déploiement on-premise ou cloud souverain retire la dépendance à un endpoint opaque. Les connecteurs (ERP, GED, ticketing, annuaire) s'alignent sur les permissions déjà en place. Les runbooks de reprise, les contrôles réseau et la rotation de clés restent dans des pratiques familières. Le coût se pilote aussi : budgets par cas d'usage, alertes de dérive, choix de modèles plus petits pour les tâches simples.
Pour le métier et les tech leads, la valeur n'est plus la démo chat : ce sont des agents qui citent les sources internes, créent un ticket avec le bon niveau de service, ou synthétisent une procédure versionnée. Les échecs en production sont rarement « le modèle a mal répondu », ce sont des timeouts d'API, des droits manquants, des documents obsolètes dans l'index, des boucles d'outils. Une plateforme crédible expose ces signaux au support N2 avec une timeline rejouable.
Pour la conformité et la direction, les journaux d'audit et les périmètres par équipe deviennent le livrable. On documente le traitement (finalité, base légale, rétention des prompts) une fois, en s'alignant sur les attentes d'autorités comme la CNIL, puis on réutilise le même cadre pour chaque nouveau projet. C'est ainsi que l'on arrête de rouvrir le débat sécurité à chaque POC, et que la DG peut arbitrer sur des risques mesurables plutôt que sur des impressions.
Agents avec contexte métier
AI for leaders relie modèles, connecteurs et gouvernance : les réponses citent les sources internes, pas le web public.
Critères de décision (au-delà du pitch)
Quand vous évaluez une plateforme, exigez des réponses mesurables sur un pilote dans votre périmètre : où vivent embeddings, caches et logs ; comment l'IAM propage les droits jusqu'au retrieval et aux outils ; que se passe-t-il si le modèle ou un connecteur tombe ; qui peut exporter une conversation ; comment on ajoute un outil sans contourner la revue IAM. Si ces points restent flous, vous n'achetez pas de la souveraineté. Vous achetez une démo conversationnelle.
Conclusion
L'IA souveraine n'est pas un luxe réglementaire : c'est la condition pour passer des cas d'usage en production sans réouvrir le débat sécurité à chaque nouveau projet. Contrôle du périmètre, gouvernance des sources et audit des actions forment le socle. Les modèles et les prompts viennent ensuite, et se remplacent sans tout casser.
Explorez les cas d'usage secteur public ou les patterns RAG enterprise sur notre blog pour concrétiser le passage du POC à la production.
À lire ensuite
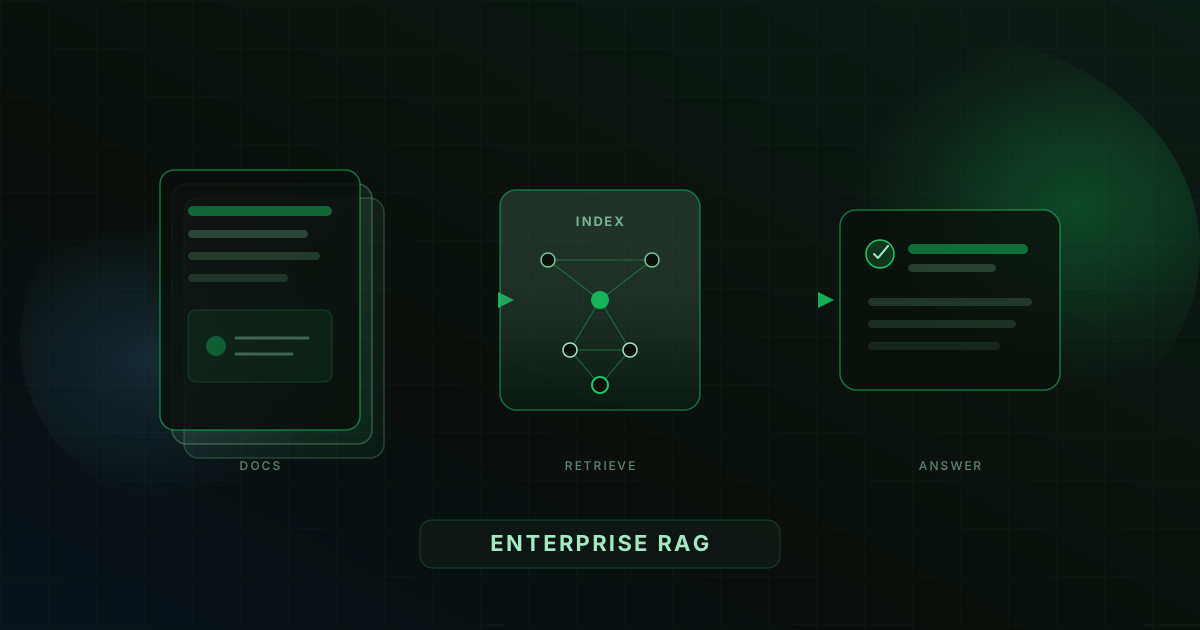
RAG enterprise : 3 patterns qui tiennent en prod
Un POC RAG réussit en démo ; en production, c'est la gouvernance des sources qui fait la différence.
Par Florian Gabon · 30 juillet 2026
Données et IA : le périmètre souverain
Résidence, chiffrement, journaux d'audit : trois leviers pour une IA d'entreprise crédible.
Par Florian Gabon · 23 juillet 2026
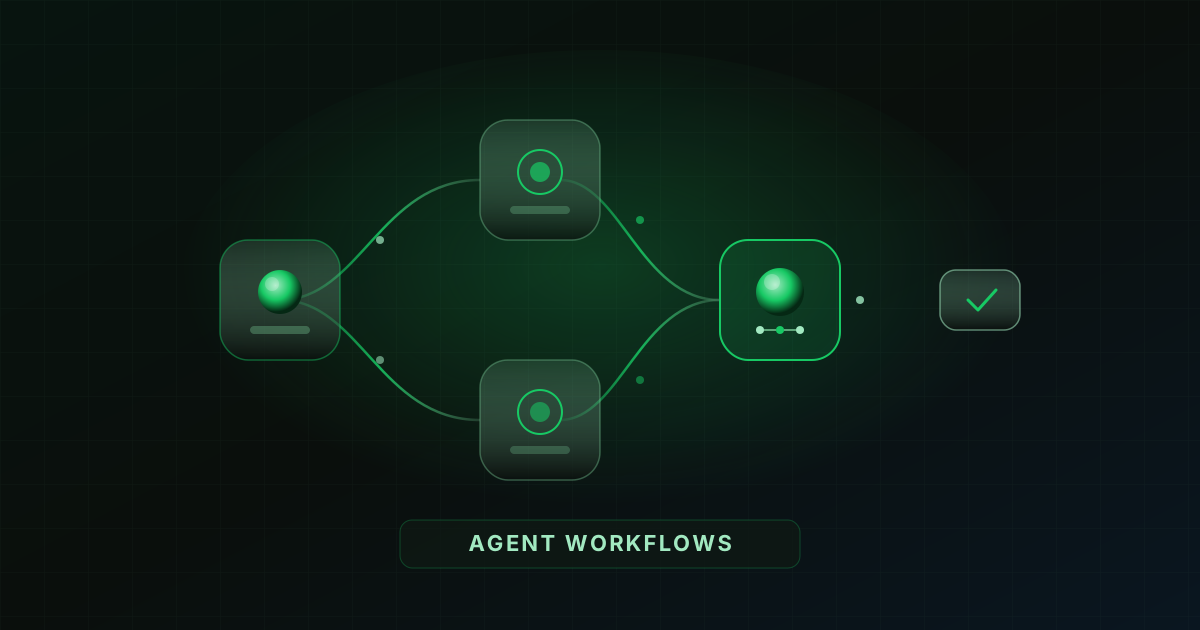
Agents IA en entreprise : workflows qui tiennent en prod
Un agent utile en production combine outils métier, garde-fous et supervision. Un bon prompt ne suffit plus.
Par Florian Gabon · 16 juillet 2026